Actualités · Meta· Français - auto
Une faille de sécurité sur les Ray-Ban Meta permet d'exécuter des applications personnalisées
Une chercheuse en sécurité a exploité les communications entre smartphone et lunettes pour installer du code non autorisé sur le matériel Ray-Ban Meta, révélant des faiblesses dans les vérifications locales de signature.
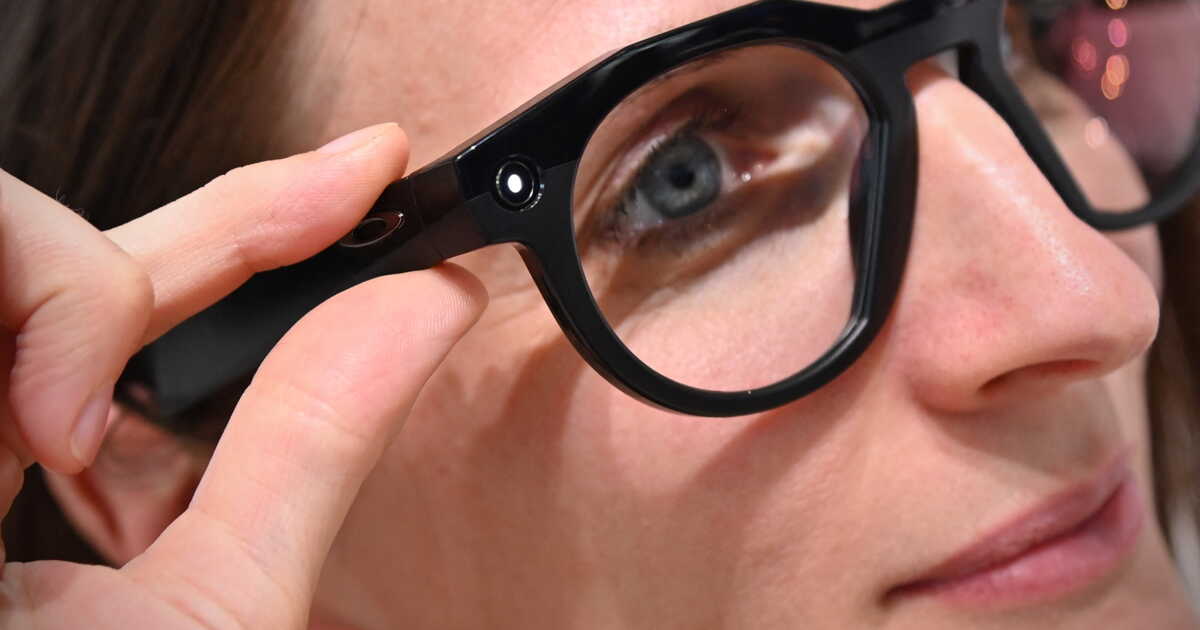
Le 9 novembre 2026, la chercheuse en sécurité Paula Pamoutaf a révélé une méthode permettant de contourner les vérifications de signature d'applications sur les lunettes connectées Ray-Ban de Meta, rendant possible l'installation et l'exécution de logiciels non autorisés sur le matériel. Selon des informations rapportées par techtimes.co.uk, cette vulnérabilité permet à un attaquant ayant accès à un smartphone appairé d'exécuter des applications auto-signées et d'ouvrir un shell de commande interactif directement sur les lunettes.
La méthode d'attaque n'a pas nécessité d'ouvrir les lunettes ni de réaliser de soudures sur le circuit interne. Selon techtimes.co.uk, Paula Pamoutaf a plutôt ciblé le canal de communication entre l'application compagnon Meta AI sur smartphone et les lunettes elles-mêmes. En interceptant les appels de mise à jour over-the-air du firmware, la chercheuse a récupéré un paquet complet de firmware pour rétro-concevoir la manière dont les lunettes gèrent les applications externes. Cette analyse a mis en lumière un oubli majeur dans le Device Access Toolkit (DAT) de Meta, le framework chargé de faire la passerelle entre les applications mobiles et les lunettes.
D'après les conclusions de la chercheuse citées par techtimes.co.uk, la version 126 du firmware et les versions antérieures ne vérifiaient pas si le package d'application Android du toolkit était authentiquement signé par Meta. Paula Pamoutaf a remplacé le package officiel par un équivalent auto-signé sur l'appareil mobile appairé, a utilisé un exemple d'application pour caméra afin d'initier une session en direct, et a ouvert un shell de commande interactif directement via Wi-Fi Direct. Point crucial, cette démonstration reposait sur la modification d'un appareil déjà sous le contrôle de la chercheuse, ce qui signifie qu'il ne s'agit pas d'un exploit à distance zero-click over-the-air capable de cibler des passants sans méfiance.
Ce que cela signifie : cette vulnérabilité met en évidence la complexité des frontières de sécurité auxquelles se heurtent les constructeurs de smart glasses. Les lunettes connectées Ray-Ban Meta fonctionnent sous un environnement dérivé d'Android alimenté par la plateforme Qualcomm Snapdragon AR1 Gen 1, mais l'expérience utilisateur est strictement confinée. En s'appuyant sur un smartphone appairé pour gérer les tâches lourdes, la diffusion des mises à jour et la vérification réseau locale, Meta a involontairement créé un vecteur d'attaque permettant à un appareil compromis ou modifié d'injecter des charges utiles falsifiées dans le matériel posé sur votre visage.
Notre avis : pour l'ensemble du secteur des smart glasses, ces recherches sont à double tranchant. D'un côté, les défenseurs de la vie privée s'inquiéteront légitimement qu'un code malveillant puisse accéder aux microphones embarqués, aux flux audio spatial et aux capteurs de caméra ultra grand-angle sans le consentement explicite de l'utilisateur. De l'autre, la communauté du hardware hacking espère depuis des années que Meta fournira un sandbox officiel pour développeurs ou une API ouverte pour la plateforme Ray-Ban Meta. Le matériel figure toujours parmi les meilleures smart glasses grand public du marché, mais le jardin clos de Meta empêche les développeurs de concevoir des utilitaires hors ligne personnalisés, des outils de traduction ou des modèles de vision alternatifs.
Meta va très certainement corriger le contrôle des signatures dans ses prochaines mises à jour de firmware afin de verrouiller le Device Access Toolkit. Cependant, à mesure que les wearables AI évoluent, passant de simples montures audio-caméra à des ordinateurs spatiaux pleinement autonomes, les fabricants de matériel devront mettre en place une sécurité en profondeur traitant le smartphone compagnon comme une zone potentiellement non fiable.
Guide interactif : prix, écrans, caméras, autonomie.
Partager cet article