News · Meta· Deutsch - auto
Ray-Ban Meta: Sicherheits-Bypass ermöglicht Ausführung eigener Apps
Eine Sicherheitsforscherin nutzte die Kommunikation zwischen Smartphone und Brille aus, um nicht autorisierten Code auf Ray-Ban Meta Hardware zu installieren, und legte damit Schwachstellen bei lokalen Signaturprüfungen offen.
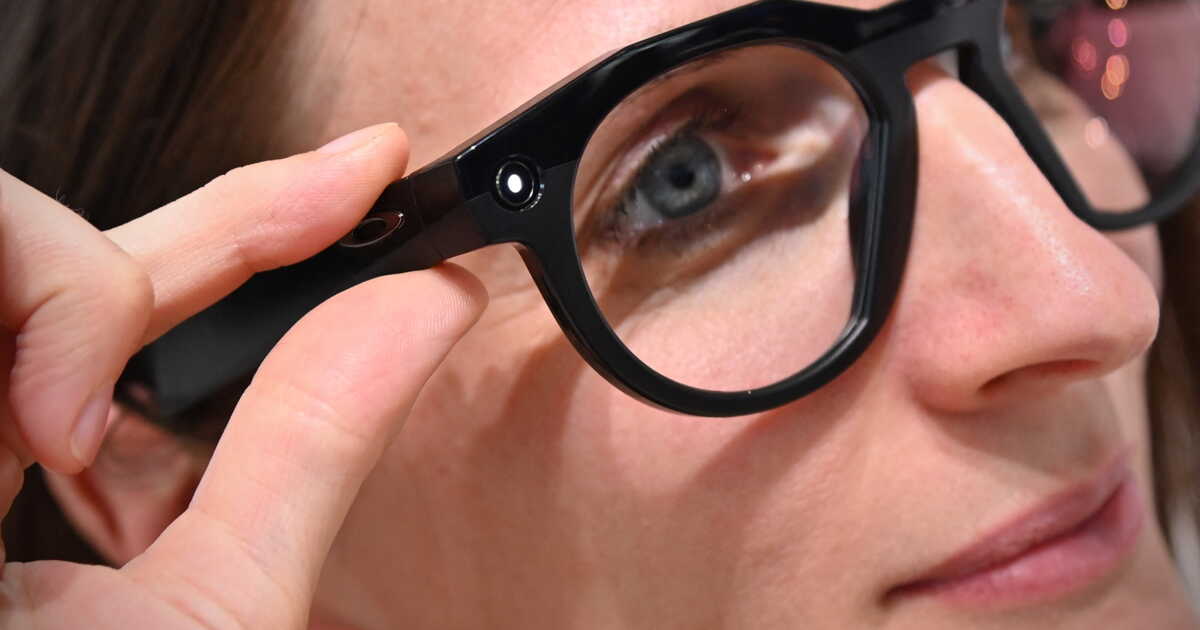
Wie am 9. November 2026 berichtet wurde, hat die Sicherheitsforscherin Paula Pamoutaf eine Methode offengelegt, um die Signaturprüfungen für Anwendungen auf Metas Ray-Ban Smart Glasses zu umgehen. Dies ermöglicht die Installation und Ausführung von nicht autorisierter Software auf der Wearable-Hardware. Laut einem Bericht von techtimes.co.uk erlaubt die Schwachstelle einem Angreifer mit Zugriff auf ein gekoppeltes Smartphone, selbstsignierte Anwendungen auszuführen und eine interaktive Command-Shell auf der Brille zu öffnen.
Die Angriffsmethode erforderte weder das Öffnen der Brille noch physisches Löten auf der internen Platine. Stattdessen berichtet techtimes.co.uk, dass Pamoutaf die Kommunikationspipeline zwischen der Meta AI Smartphone-Begleit-App und der Brille selbst ins Visier nahm. Durch das Abfangen von Over-the-Air-Firmware-Update-Aufrufen erlangte die Forscherin ein vollständiges Firmware-Paket, um per Reverse Engineering zu analysieren, wie die Brille externe Anwendungen verwaltet. Diese Untersuchung deckte ein gravierendes Versäumnis in Metas Device Access Toolkit (DAT) auf, dem Framework, das für die Verbindung zwischen Smartphone-Apps und der Brille zuständig ist.
Den von techtimes.co.uk zitierten Erkenntnissen der Forscherin zufolge versäumte es die Firmware-Version 126 und älter zu überprüfen, ob das Android-Anwendungspaket des Toolkits authentisch von Meta signiert war. Pamoutaf ersetzte das offizielle Paket auf dem gekoppelten Mobilgerät durch ein selbstsigniertes Äquivalent, nutzte eine Kamera-Beispiel-App zur Initiierung einer Live-Sitzung und öffnete eine interaktive Command-Shell direkt über Wi-Fi Direct. Entscheidend ist, dass die Demonstration auf der Modifikation eines Geräts basierte, das sich bereits unter der Kontrolle der Forscherin befand. Es handelt sich somit nicht um einen drahtlosen Zero-Click-Remote-Exploit, der ahnungslose Passanten ins Visier nehmen könnte.
Was das bedeutet: Diese Sicherheitslücke verdeutlicht die komplexen Sicherheitsgrenzen, mit denen Hersteller von Smart Glasses konfrontiert sind. Ray-Ban Meta Smart Glasses laufen auf einer Android-basierten Betriebsumgebung, die von Qualcomms Snapdragon AR1 Gen 1 Plattform angetrieben wird, doch das Nutzererlebnis ist streng isoliert. Indem Meta auf ein gekoppeltes Smartphone setzt, um rechenintensive Aufgaben, Update-Auslieferungen und lokale Netzwerkverifizierungen abzuwickeln, entstand unbeabsichtigt ein Angriffsvektor: Ein kompromittiertes oder modifiziertes Smartphone kann gefälschte Payloads an die Hardware im Gesicht des Nutzers übermitteln.
Unsere Einschätzung: Für die breitere Smart Glasses Szene ist diese Untersuchung ein zweischneidiges Schwert. Einerseits werden Datenschützer berechtigterweise befürchten, dass bösartiger Code ohne ausdrückliche Zustimmung der Nutzer auf integrierte Mikrofone, Spatial-Audio-Streams und Ultraweitwinkel-Kamerasensoren zugreift. Andererseits wünscht sich die Hardware-Hacking-Community seit Jahren, dass Meta eine offizielle Entwickler-Sandbox oder eine offene API für die Ray-Ban Meta Plattform bereitstellt. Die Hardware zählt nach wie vor zu den besten Alltags-Smart-Glasses für Verbraucher auf dem Markt, doch Metas Walled Garden hindert Entwickler daran, eigene Offline-Utilities, Übersetzungstools oder alternative Vision-Modelle zu entwickeln.
Meta wird die Signaturerzwingung in neueren Firmware-Updates mit Sicherheit nachbessern, um das Device Access Toolkit abzusichern. Doch während sich AI-Wearables von einfachen Audio-Kamera-Gestellen zu vollkommen autonomen räumlichen Computern entwickeln, müssen Hardwarehersteller tiefgreifende Sicherheitskonzepte implementieren, die das Begleit-Smartphone als potenziell nicht vertrauenswürdiges Terrain behandeln.
Interactive guide: prices, displays, cameras, battery.
Diesen Artikel teilen