Noticias · Meta· Español - auto
Un fallo de seguridad en las Ray-Ban Meta permite a una investigadora ejecutar aplicaciones personalizadas
Una investigadora de seguridad aprovechó las comunicaciones entre el smartphone y las gafas para instalar código no autorizado en el hardware de las Ray-Ban Meta, dejando al descubierto debilidades en la verificación local de firmas.
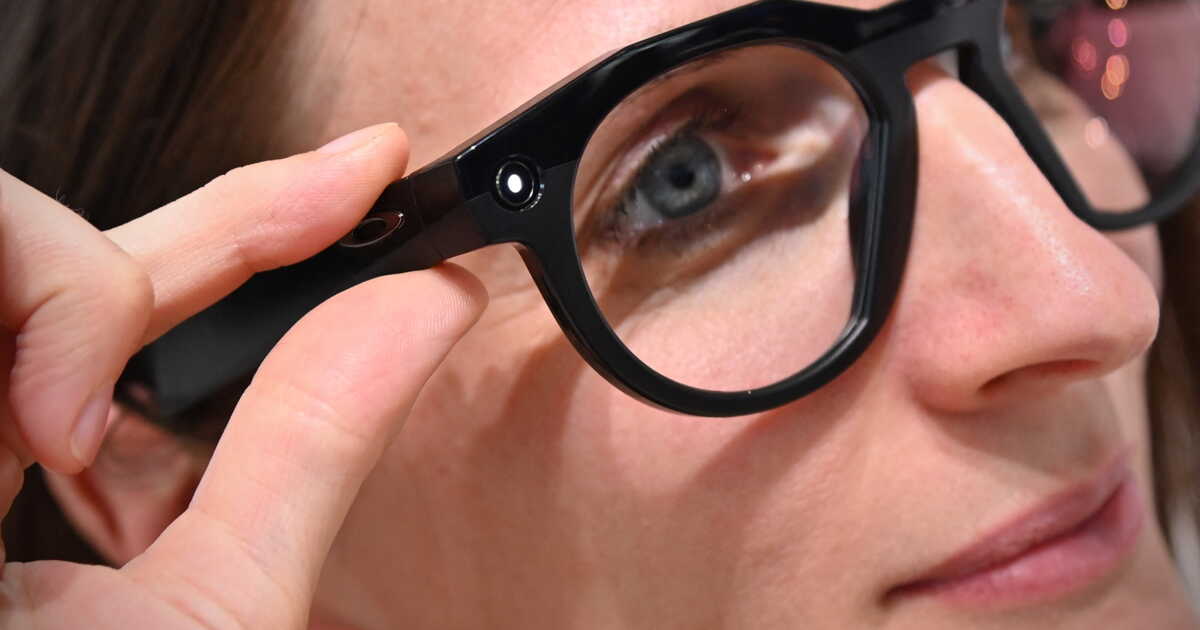
Según se reportó el 9 de noviembre de 2026, la investigadora de seguridad Paula Pamoutaf reveló un método para eludir las verificaciones de firmas de aplicaciones en las smart glasses Ray-Ban de Meta, lo que permite instalar y ejecutar software no autorizado en el hardware del dispositivo. De acuerdo con información de techtimes.co.uk, la vulnerabilidad permite a un atacante con acceso a un smartphone emparejado ejecutar aplicaciones autofirmadas y abrir una terminal interactiva de comandos en las gafas.
El método de ataque no requirió abrir las gafas ni soldar componentes en la placa interna. En su lugar, techtimes.co.uk informa que Pamoutaf se centró en el canal de comunicación entre la aplicación complementaria Meta AI del smartphone y las propias gafas. Al interceptar las llamadas de actualización de firmware over-the-air, la investigadora obtuvo un paquete de firmware completo para aplicar ingeniería inversa a la forma en que las gafas gestionan aplicaciones externas. Esa investigación reveló una falla importante en el Device Access Toolkit (DAT) de Meta, el framework encargado de conectar las aplicaciones del teléfono con las gafas.
Según los hallazgos de la investigadora citados por techtimes.co.uk, la versión de firmware 126 y anteriores no verificaban que el paquete de aplicación de Android del toolkit estuviera firmado auténticamente por Meta. Pamoutaf sustituyó el paquete oficial por un equivalente autofirmado en el dispositivo móvil emparejado, utilizó una aplicación de muestra para la cámara con el fin de iniciar una sesión en directo y abrió una terminal interactiva de comandos directamente a través de Wi-Fi Direct. Cabe destacar que la demostración dependía de la modificación de un dispositivo que ya estaba bajo el control de la investigadora, lo que significa que no representa un exploit remoto over-the-air de cero clics capaz de afectar a usuarios desprevenidos en la calle.
Qué significa esto: esta vulnerabilidad resalta los complejos límites de seguridad a los que se enfrentan los fabricantes de smart glasses. Las smart glasses Ray-Ban Meta ejecutan un entorno operativo basado en Android impulsado por la plataforma Snapdragon AR1 Gen 1 de Qualcomm, pero la experiencia del usuario está estrictamente aislada en sandbox. Al depender de un smartphone emparejado para gestionar las tareas pesadas, la entrega de actualizaciones y la verificación en la red local, Meta creó sin querer un vector de ataque donde un teléfono comprometido o modificado puede enviar cargas útiles falsificadas al hardware que llevas en el rostro.
Nuestra opinión: para el panorama general de las smart glasses, esta investigación es un arma de doble filo. Por un lado, los defensores de la privacidad del consumidor se preocuparán con razón de que código malicioso acceda a los micrófonos integrados, transmisiones de audio espacial y sensores de cámara ultra gran angular sin el consentimiento explícito del usuario. Por el otro, la comunidad de hardware hacking lleva años deseando que Meta ofrezca un sandbox oficial para desarrolladores o una API abierta para la plataforma Ray-Ban Meta. El hardware sigue situándose entre las mejores smart glasses de consumo para el día a día en el mercado, pero el jardín vallado de Meta impide que los desarrolladores creen utilidades sin conexión personalizadas, herramientas de traducción o modelos alternativos de visión.
Es seguro que Meta corregirá la validación de firmas en las próximas actualizaciones de firmware para blindar el Device Access Toolkit. Sin embargo, a medida que los wearables de AI evolucionan de simples monturas con audio y cámara a computadoras espaciales totalmente autónomas, los fabricantes de hardware deberán implementar seguridad de defensa en profundidad que considere al smartphone complementario como territorio potencialmente no confiable.
Interactive guide: prices, displays, cameras, battery.
Compartir