ニュース · Meta· 日本語 - auto
Ray-Ban Metaのセキュリティ回避策が判明、研究者がカスタムアプリの実行に成功
セキュリティ研究者がスマートフォンとグラス間の通信を突き、Ray-Ban Metaハードウェア上に不正なコードをインストール。ローカルの署名検証における脆弱性を浮き彫りにした。
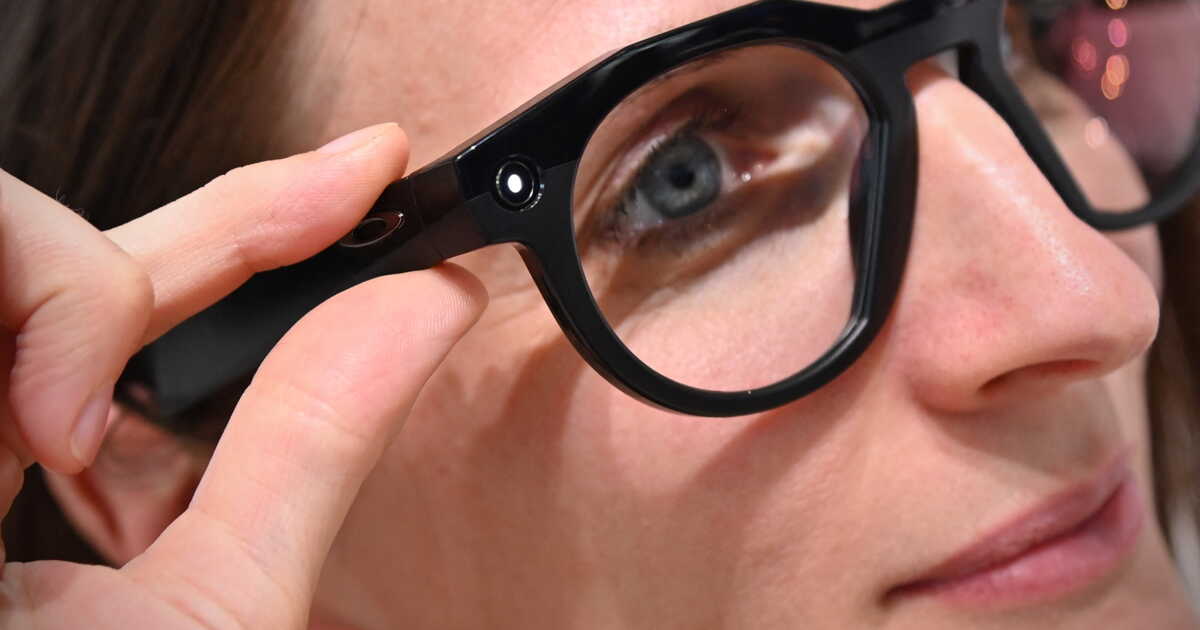
2026年11月9日の報道によると、セキュリティ研究者のPaula PamoutafがMetaのRay-Banスマートグラスにおけるアプリケーション署名検証を回避する手法を公開した。これにより、ウェアラブルハードウェア上で未承認ソフトウェアのインストールおよび実行が可能になる。techtimes.co.ukの報道によれば、ペアリングされたスマートフォンへのアクセス権を持つ攻撃者が、自己署名アプリを実行し、アイウェア上で対話型コマンドシェルを開くことができるという脆弱性だ。
この攻撃手法は、グラスを分解したり内部基板にはんだ付けを施したりする必要がない。techtimes.co.ukによると、Pamoutafはスマートフォン側のMeta AIコンパニオンアプリとグラス本体間の通信パイプラインを標的にしたという。OTA(Over-the-Air)ファームウェアアップデートの通信を傍受することで完全なファームウェアパッケージを入手し、アイウェアが外部アプリケーションをどう管理しているかをリバースエンジニアリングした。その調査により、ハンドセットのアプリとグラスを橋渡しするフレームワークであるMetaのDevice Access Toolkit(DAT)に重大な見落としがあることが判明した。
techtimes.co.ukが引用した研究者の調査結果によると、ファームウェアバージョン126以前では、同ツールキットのAndroidアプリケーションパッケージがMetaによって正規に署名されているかどうかの検証が行われていなかった。Pamoutafはペアリングされたモバイル端末上で公式パッケージを自己署名のものに差し替え、カメラのサンプルアプリを用いてライブセッションを開始し、Wi-Fi Direct経由で直接対話型コマンドシェルを開いた。極めて重要な点として、この実証はすでに研究者の制御下にあるデバイスの改造に依存しており、無警戒な通行人を標的にできるようなOTAのゼロクリックリモートエクスプロイトを意味するものではない。
この脆弱性が意味すること: これは、スマートグラスメーカーが直面している複雑なセキュリティ境界線を浮き彫りにしている。Ray-Ban MetaスマートグラスはQualcommのSnapdragon AR1 Gen 1プラットフォームを搭載したAndroidベースの動作環境で駆動しているが、ユーザー体験は厳重にサンドボックス化されている。負荷の高い処理、アップデート配信、ローカルネットワーク検証をペアリングされたスマートフォンに依存したことで、Metaは意図せず、侵害または改造されたハンドセットが顔に装着されたハードウェアへ偽造ペイロードを送り込める攻撃経路を生み出してしまった。
我々の見解: より広範なスマートグラス業界にとって、この研究は諸刃の剣だ。一方では、悪意あるコードがユーザーの明確な同意なしに内蔵マイク、空間オーディオストリーム、ウルトラワイドカメラセンサーにアクセスすることに対し、消費者のプライバシー擁護派が懸念を抱くのは当然だ。他方で、ハードウェアハッキングのコミュニティは、MetaがRay-Ban Metaプラットフォーム向けに公式の開発者サンドボックスやオープンAPIを提供することを長年待ち望んできた。このハードウェアは市場で最高の日常向けコンシューマー向けスマートグラスの1つであり続けているが、Metaの「壁に囲まれた庭」が、開発者によるカスタムオフラインユーティリティ、翻訳ツール、代替ビジョンモデルの構築を阻んでいる。
Metaが今後のファームウェアアップデートで署名検証を強化し、Device Access Toolkitを強固に保護することは確実だ。しかし、AIウェアラブルが単なるオーディオ・カメラフレームから完全自律型の空間コンピュータへと進化するにつれ、ハードウェアメーカーはコンパニオンスマートフォンを潜在的に信頼できない領域として扱う、多層防御のセキュリティを実装する必要があるだろう。
Interactive guide: prices, displays, cameras, battery.
この記事をシェア